Cyber-Risiko
Tiefgehende Analysen der Bedrohungslandschaft, Schwachstellenanalyse und Quantifizierung von Cyber-Risiken für Versicherung und Unternehmen.
Cyber Risk · · 5 min read
Cowbell OMNI AI Underwriting: What Brokers Must Verify Before It Prices Your Client (DE)
AI now prices SME cyber submissions in minutes. Brokers—here's the data accuracy and underwriting due diligence you need before OMNI quotes your client.
Cyber Risk · · 8 min read
Renewal declination language that holds up: when cyber risk is uninsurable at… (DE)
Broker-facing. How to write a declination or conditional-quote that survives E&O scrutiny, names the specific exposure driving the terms, and leaves the d…
Cyber Risk · · 11 min read
Beyond the CVSS Score: Underwriting Critical Telecom Vulnerabilities (DE)
Critical CVSS scores don't equal critical exposure. How underwriters should price the gap between severity and exploitation probability in SIP infrastruct…
Cyber Risk · · 9 min read
SEC, NIS2, DORA: Wenn Meldefristen kollidieren – Das Notification Gap
Ein Vorfall, drei Fristen: SEC, NIS2 (24 Std.) & DORA. Erfahren Sie, wie kollidierende Meldezeiträume Risiken durch Notification Gaps schaffen.
Cyber Risk · · 10 min read
Deep Dive: CVE-2026-67594 (DE)
CVE UNKNOWN with CVSS 9.8. Spikster through commit e1cdf8c contains a missing authentication vulnerability that allows unauthenticated remote attackers to…
Cyber Risk · · 10 min read
Deep Dive: CVE-2026-68502 (DE)
CVE UNKNOWN with CVSS 9.8. LazyOwn RedTeam/APT Framework is an AI-powered C2 and red-team operations framework. Prior to 0.2.154, LazyOwn's lazyc2.py regi…
Cyber Risk · · 10 min read
Deep Dive: CVE-2026-68503 (DE)
CVE UNKNOWN with CVSS 9.8. LazyOwn RedTeam/APT Framework is an AI-powered C2 and red-team operations framework. Prior to 0.2.154, LazyOwn ships default C2…
Cyber Risk · · 8 min read
Deep Dive: CVE-2024-37906 (DE)
CVE UNKNOWN with CVSS 9.9. Admidio is a free, open source user management system for websites of organizations and groups. In Admidio before version 4.3.9…
Cyber Risk · · 12 min read
CVE-2024-37906: Why a Patchable Flaw Matters to Cyber Underwriters (DE)
A critical SQL injection flaw in Admidio (CVSS 9.9) shows why evidence-based underwriting and patch discipline now define cyber insurance risk.
Underwriting · · 10 min read
Das Ende des Fragebogens: Warum Underwriter jetzt EDR-Telemetrie vor der Zeichnung verlangen
Selbstberichtete Security-Fragebogen sind tot. Coalition, At-Bay und Corvus verlangen jetzt EDR-Telemetrie, MFA-Protokolle und Backup-Restore-Nachweise vor der Zeichnung. Ein Praktikerleitfaden dazu, welche Nachweise Underwriter beim Renewal verlangen — und was mit der Prämie passiert, wenn sie fehlen.
Cyber Risk · · 8 min read
CVE-2021-4334: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2021-4334 with CVSS 8.8. The Fancy Product Designer plugin for WordPress is vulnerable to unauthorized modification of site options due to a missin…
Cyber Risk · · 8 min read
CVE-2022-2441: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2022-2441 with CVSS 8.8. The ImageMagick Engine plugin for WordPress is vulnerable to remote code execution via the 'cli_path' parameter in version…
Cyber Risk · · 8 min read
CVE-2023-5524: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2023-5524 with CVSS 8.2. Insufficient blacklisting in M-Files Web Companion before release version 23.10 and LTS Service Release Versions before 23…
Cyber Risk · · 10 min read
CVE-2022-4943: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2022-4943 with CVSS 7.5. The miniOrange's Google Authenticator plugin for WordPress is vulnerable to authorization bypass due to a missing capabili…
Cyber Risk · · 11 min read
CVE-2023-46129: Was dies für die Cyber-Versicherungszeichnung bedeutet
CVE-2023-46129 mit CVSS 7,5. NATS.io ist eine Open-Source Pub-Sub-Kommunikationstechnologie für Cloud- und On-Premise-Umgebungen. Eine Schwachstelle in der Authentifizierungsbibliothek nkeys verdeutlicht strukturelle Underwriting-Risiken durch Infrastrukturabhängigkeiten.
Cyber Risk · · 11 min read
CVE-2023-5315: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2023-5315 with CVSS 8.8. The Google Maps made Simple plugin for WordPress is vulnerable to SQL Injection via the plugin's shortcode in versions up …
Cve 2026 44118 · · 13 min read
OpenClaw CVE-2026-44118: Loopback-MCP-Owner-Kontext-Spoofing per Bearer-Token-Header-Manipulation — Cyberrisiko-Auswirkungen für Underwriter, CISOs und Risikomanager
CVE-2026-44118 (CVSS 7,8) ermöglicht es Nicht-Owner-Loopback-MCP-Clients, owner-gated Operationen in OpenClaw vor 2026.4.22 durch Spoofing des Sender-Owner-Headers zu umgehen. Vertrauensgrenzdefekt-Risikosignal für Underwriter, CISOs und Risikomanager.
Cve 2026 8032 · · 13 min read
PicoTronica e-Clinic Healthcare System CVE-2026-8032: Hartcodierter ADMIN_KEY in /cdemos/echs/priv/echs.js — Remote-Ausnutzung & Cyberrisiko-Auswirkungen für Underwriter, CISOs und Risikomanager
CVE-2026-8032 (CVSS 7,3) ist ein hartcodierter ADMIN_KEY im PicoTronica e-Clinic Healthcare System (ECHS) 5.7 /cdemos/echs/priv/echs.js, der entfernte, nicht authentifizierte ADMIN_KEY-Manipulation ermöglicht. Hochschwerergrad-Klinikmanagement-Credential-Risikosignal für Underwriter, CISOs und Risikomanager.
Cyber Risk · · 8 min read
CVE-2022-46860: Auswirkungen auf Cyber-Versicherungen
SQL-Injection CVE-2022-46860 (CVSS 8.5) in KaizenCoders: Warum diese Lücke für die Cyber-Versicherung und Risikobewertung wichtig ist.
Cyber Risk · · 9 min read
CVE-2023-33924: Was das für die Cyberversicherungs-Bewertung bedeutet
CVE-2023-33924 mit CVSS 7.6. SQL-Injection-Schwachstelle in Felix Welberg SIS belegt Systemrisiken in Bildungssoftware und die Notwendigkeit gewissenhafter Lieferantenprüfung in der Cyberversicherung.
Cyber Risk · · 8 min read
WordPress Kontaktformular: Trigger für Cyber-Claims
Die SQL-Injection CVE-2023-35911 in WordPress verursacht hohe Schäden bei KMUs und verschärft die Prüfung durch Versicherer.
Cyber Risk · · 8 min read
CVE-2023-40207: Auswirkungen auf Cyber-Versicherungen
SQL-Injection CVE-2023-40207 (CVSS 7.6) in RedNao Donations. Bedeutung für Cyber-Versicherungs-Underwriting und Risikobewertung.
Cyber Risk · · 9 min read
CVE-2023-41685: Was das für die Cyberversicherungs-Zeichnung bedeutet
CVE CVE-2023-41685 mit CVSS 7.6. Schwachstelle „Unsachgemäße Neutralisierung spezieller Elemente in einem SQL-Befehl (SQL-Injection)" in ilGhera Woocommerce
Cyber Risk · · 10 min read
CVE-2023-45001: Was das für die Cyberversicherungs-Zeichnung bedeutet
CVE-2023-45001 mit CVSS 8.5. Schwachstelle "Improper Neutralization of Special Elements used in an SQL Command" (SQL-Injection) im Castos Seriously Simple Stats WordPress-Plugin – Risiken und Auswirkungen für die Cyberversicherungs-Zeichnung.
Cyber Risk · · 7 min read
Die WordPress SQL-Injection, die Cyber-Underwriter übersehen
Eine kritische SQL-Lücke in WordPress zeigt: Cyber-Underwriter müssen Web-App-Hygiene prüfen, nicht nur Endpunkte.
Cyber Risk · · 10 min read
CVE-2023-45069: Was das für die Risikoprüfung in der Cyber-Versicherung bedeutet
CVE CVE-2023-45069 mit CVSS 7,6. Unzureichende Neutralisierung spezieller Elemente in SQL-Befehlen (SQL-Injection) im Plugin Video Gallery von Total-Soft – Auswirkungen auf die Underwriting-Praxis.
Cyber Risk · · 9 min read
CVE-2023-45074: Auswirkungen auf Cyber-Versicherungen
CVE-2023-45074 (CVSS 8.5): SQL-Injection in Page Visit Counter. Auswirkungen auf Cyber-Versicherungs-Underwriting.
Cyber Risk · · 9 min read
SQL-Injection mit 25 Jahren: Was alte Schwachstellen über die Underwriting moderner Risiken verraten
SQL-Injection wird 25 Jahre alt und verursacht immer noch Schäden. Was CVE-2023-45055 über Underwriting-Signale, Web-App-Hygiene und Policenlücken offenbart.
Cyber Risk · · 9 min read
CVE-2023-45657 SQL-Injection: Risiko für Versicherungs-Portfolios
SQL-Injection verursacht 4,45 Mio. $ Schaden. Wie die Lücke CVE-2023-45657 in WordPress Nexter Gefahren für Versicherungs-Portfolios signalisiert.
Cyber Risk · · 9 min read
CVE-2023-46084 und Cyber-Versicherungen: Was das für Underwriting bedeutet
CVE-2023-46084 (CVSS 8.5) SQL Injection bei bPlugins. Auswirkungen dieser Sicherheitslücke auf die Cyber-Versicherung und das Underwriting.
Cyber Risk · · 9 min read
CVE-2023-46823: Auswirkungen auf Cyber-Versicherungen
Die SQL-Injection-Schwachstelle CVE-2023-46823 (CVSS 7.6) in Avirtum ImageLinks und was sie für das Cyber-Versicherungs-Underwriting bedeutet.
Cyber Risk · · 8 min read
Warum ein „Routine"-WordPress-Plugin-Fehler Underwriting-Flags auslösen sollte
CVE-2023-46822 in Store Exporter für WooCommerce zeigt, warum Underwriter Plugin-Schwachstellen in Einzelhandelsbeständen genau prüfen müssen, nicht nur CVSS-Bewertungen.
Cyber Risk · · 9 min read
CVE-2023-46643: Was das für die Cyberversicherungs-Bewertung bedeutet
CVE-2023-46643 mit CVSS 7.1. Unautorisierte Reflektierte Cross-Site-Scripting (XSS)-Schwachstelle im CloudNet360-Plugin von GARY JEZORSKI <= 3.2.0 Versionen.
Cyber Risk · · 10 min read
CVE-2023-47182: Auswirkungen auf Cyber-Versicherungs-Underwriting
CVE-2023-47182 (CVSS 7.1): CSRF führt zu Stored XSS. Details zur Schwachstelle und Risiken für Cyber-Versicherungen.
Cyber Risk · · 9 min read
CVE-2023-47185: Was dies für die Cyberversicherungs-Risikoprüfung bedeutet
CVE-2023-47185 mit CVSS 7.1. Unautorisierte gespeicherte Cross-Site-Scripting-Schwachstelle (XSS) in gVectors Team Comments — wpDiscuz Plugin <= 7.6.11.
Cyber Risk · · 8 min read
CVE-2023-47510: Was das für die Cyberversicherungs-Bewertung bedeutet
CVE CVE-2023-47510 mit CVSS 7.1. Unautorisierte Reflektierte Cross-Site-Scripting (XSS)-Schwachstelle im WPDBSpringClean-Plugin von WPSolutions-HQ <= 1.6 Versionen.
Cyber Risk · · 8 min read
CVE-2023-23800: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2023-23800 with CVSS 7.1. Server-Side Request Forgery (SSRF) vulnerability in Vova Anokhin WP Shortcodes Plugin — Shortcodes Ultimate.This issue af…
Cyber Risk · · 9 min read
CVE-2023-39198: Bedeutung für Cyber-Versicherungs-Underwriting
CVE-2023-39198 (CVSS 7.5): Race Condition im Linux-Kernel QXL-Treiber. Informationen zur Sicherheitslücke.
Cyber Risk · · 8 min read
CVE-2023-46634: Was das für die Cyberversicherungs-Bewertung bedeutet
CVE-2023-46634 mit CVSS 7.1. Cross-Site Request Forgery (CSRF)-Schwachstelle in phoeniixx Custom My Account for WooCommerce ermöglicht Cross-Site Scripting-Chaining. Underwriting-Signale für E-Commerce-Risiken.
Cyber Risk · · 9 min read
CVE-2023-39166: Auswirkungen auf die Cyberversicherungs-Bewertung
CVE-2023-39166 (CVSS 7.1): CSRF-Schwachstelle in tagDiv Composer ermöglicht XSS. Was bedeutet das für Underwriter?
Cyber Risk · · 9 min read
CVE-2023-40335: Was das für die Cyberversicherungszeichnung bedeutet
CVE-2023-40335 mit CVSS 7.1. Cross-Site Request Forgery (CSRF)-Schwachstelle im Jeremy O'Connell Cleverwise Daily Quotes Plugin ermöglicht Stored XSS. Dieses Problem...
Cyber Risk · · 8 min read
CVE-2023-47516: Bedeutung für Cyber-Versicherung
CVE-2023-47516 (CVSS 7.1): CSRF im Stark Digital Widget führt zu Stored XSS. Bedeutung für Cyber-Versicherungen.
Cyber Risk · · 9 min read
CVE-2023-47652: Was das für die Cyberversicherungs-Zeichnung bedeutet
CVE CVE-2023-47652 mit CVSS 7.1. Cross-Site Request Forgery (CSRF)-Schwachstelle in Lucian Apostol Auto Affiliate Links ermöglicht Stored XSS.
Cyber Risk · · 8 min read
CVE-2023-31230: WordPress-Widget als Schadensursache
Eine 7.1 CVSS CSRF-zu-XSS Lücke im Baidu Tongji Plugin zeigt Aggregationsrisiken für Cyber-Versicherer auf.
Cyber Risk · · 10 min read
CVE-2023-44373: Bedeutung für Cyber-Versicherungen
CVE-2023-44373 (CVSS 9.1): Mangelnde Sanitierung ermöglicht Angriffe. Folgen für Cyber-Versicherungen & Underwriting?
Threat Report · · 9 min read
Cyber-Risiko-Alarm: Neuer Threat Report veröffentlicht
FortiGuard Labs analysiert bösartige Softwarepakete seit November. Informieren Sie sich über die aktuellen Cyber-Risiken im Threat Report.
Threat Report · · 8 min read
Russische staatliche Cyber-Operationen verändern die Cyber-Versicherungslandschaft
APT28, APT29 und APT44 agieren 277+ Tage unentdeckt und verursachen Schäden von 20–100 Mio. USD – neue Underwriting-Modelle für staatlich finanzierte Risiken sind erforderlich.
Threat Report · · 8 min read
Desert Dexter: Warum Social Engineering in Cyber-Formulare gehört
Desert Dexter zeigt: Social Engineering erreicht Zero-Day-Schwere. Was MENA-Versicherer in Cyber-Zeichnungsfragebögen ergänzen müssen.
Threat Report · · 8 min read
Lazarus Group: Windows-Webserver-Angriffe und Versicherungsrisiken
Lazarus APT nutzt ungepatchte Windows-Webserver. Versicherer sollten Patch-Status und EOL-Risiken neu bewerten.
Threat Report · · 10 min read
XCSSET: macOS Xcode Supply Chain Risiko für Versicherer
Microsoft warnt vor XCSSET Malware in Xcode. Unterwriting-Auswirkungen auf die macOS Entwickler Supply Chain.
Threat Report · · 9 min read
TRUMP-Coin-Phishing liefert ScreenConnect-RAT: Underwriting-Sicht
Binance-imitierende Kampagne verteilt ConnectWise ScreenConnect als RAT, ein klassischer Ransomware-Vorläufer mit 5,13 Mio. USD durchschnittlicher Schadensumme.
Cyber Risk · · 5 min read
Kritische OpenClaw-Sicherheitslücke gefährdet Unternehmensbrowser
CVE-2026-43581 mit CVSS-Wert 9,6 in OpenClaws CDP-Relay birgt erhebliche Risiken für Unternehmen. Gefahr von Zugangsdaten-Diebstahl und lateraler Bewegung …
Cyber Risk · · 5 min read
Kritische OpenClaw-Sicherheitslücke ermöglicht Rechteausweitung
CVE-2026-43578 betrifft OpenClaw-Workflow-Automatisierung und erlaubt Rechteausweitung. Dies kann zu dauerhaftem unbefugtem Zugriff und erhöhtem Cyber-Risi…
Cyber Risk · · 4 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet Unternehmen
CVE-2023-2237 im WP Replicate Post-Plugin ermöglicht authentifizierte SQL-Injection. Hohe CVSS-Bewertung von 8,8. Versicherungsfolgen durch Schadensfälle.
Cyber Risk · · 7 min read
WordPress Plugin Schwachstelle CVE-2023-1888: Cyber-Versicherungsrisiko
Hochgradige Sicherheitslücke im Directorist Plugin gefährdet Websites durch unautorisierte Passwort-Zurücksetzungen und erhöht Versicherungsrisiken.
Cyber Risk · · 5 min read
WordPress Plugin Getwid: Kritische SSRF-Schwachstelle CVE-2023-1895
Authentifizierte SSRF-Verwundbarkeit im beliebten WordPress Plugin Getwid gefährdet über 100.000 Websites. Drittanbieter-Risiken für Cyber-Versicherungen.
Cyber Risk · · 6 min read
WordPress Plugin Schwachstelle CVE-2023-2249 gefährdet 120.000 Websites
Kritische wpForo Forum-Lücke ermöglicht LFI- und SSRF-Angriffe. Über 120.000 Sites weiterhin gefährdet, erhöhtes Cyber-Versicherungsrisiko.
Cyber Risk · · 5 min read
Acronis CVE-2022-46869: Wie Verbraucher-Software Unternehmensrisiken schafft
Lokale Rechteerweiterung in Acronis Backup-Software zeigt Risiken durch Verbraucher-Tools und fehlendes Patch-Management auf.
Cyber Risk · · 5 min read
Acronis-Sicherheitslücke CVE-2023-41743 gefährdet Endpunktschutz
Kritische Privileg-Eskalation in Acronis-Software offenbart Schwachstellen im Endpunktschutz. Erhöhtes Cyber-Risiko für Unternehmen durch erweiterte Angrif…
Cyber Risk · · 5 min read
Kritische WordPress-Plugin-Schwachstelle CVE-2023-2484: Cyber-Versicherung Risiko-Warnung
SQL-Injektions-Schwachstelle im Active Directory Integration Plugin birgt erhebliche Cyber-Versicherungsrisiken für WordPress-Seiten. Sofortige Sicherheits…
Cyber Risk · · 5 min read
WordPress Plugin-Fehler CVE-2023-2484: Cyber-Versicherung Risiko-Alarm
SQL-Injection-Schwachstelle im Active Directory Integration Plugin birgt erhebliche Risiken für WordPress-abhängige Organisationen.
Cyber Risk · · 6 min read
WordPress-Plugin-Fehler CVE-2023-2607: Cyberversicherung Risikoalarm
Zeitbasierte SQL-Injection-Schwachstelle in WordPress-Plugin erhöht Datenverletzungs- und Betriebsunterbrechungsrisiken für Versicherer.
Cyber Risk · · 7 min read
WordPress Plugin XSS-Schwachstelle gefährdet KMU
CVE-2023-4719 im Simple Membership Plugin betrifft 30.000+ WordPress-Seiten. XSS-Lücke erhöht Cyber-Risiken für kleine und mittlere Unternehmen erheblich.
Cyber Risk · · 6 min read
WordPress Plugin XSS-Schwachstelle: Cyber-Versicherungsrisiko
CVE-2023-40205 im Pixelgrade PixTypes Plugin gefährdet WordPress-Seiten und wirft Fragen für Cyber-Versicherer auf.
Cyber Risk · · 6 min read
Kritische TSplus-Schwachstelle gefährdet komplette Systeme
CVE-2023-31068 ermöglicht vollständige Systemkontrolle durch fehlerhafte Berechtigungen. Hohe Risiken für Unternehmen mit dieser Fernzugriffssoftware.
Cyber Risk · · 6 min read
TSplus-Sicherheitslücke gefährdet Versicherer durch Klartext-Zugangsdaten
CVE-2023-31069 gefährdet tausende Unternehmen. Klartext-Zugangsdaten in HTML schaffen erhebliche Risiken für Cyberversicherer bei der Bewertung von Remote-Access-Infrastrukturen.
Cyber Risk · · 6 min read
WordPress Plugin-Fehler CVE-2023-4153 gefährdet Cyber-Versicherungen
Kritische BAN Users Plugin-Schwachstelle zeigt Risiken durch Drittanbieter-Komponenten und Rechteausweitung, die Cyber-Versicherungsentscheidungen beeinflussen.
Cyber Risk · · 4 min read
WordPress Plugin-Fehler CVE-2023-4634 gefährdet 200.000+ Websites
Kritische Sicherheitslücke im Media Library Assistant Plugin schafft systemweite Risiken für WordPress-Seiten. Datenverlust und Betriebsunterbrechungen dro…
Cyber Risk · · 6 min read
gRPC-Sicherheitslücke CVE-2023-4785 gefährdet Software-Lieferketten
Kritische DoS-Schwachstelle in Googles gRPC-Bibliothek schafft unerwartete Risiken in Software-Lieferketten. Betroffene Unternehmen müssen ihre Cyberversicherung überprüfen.
Cyber Risk · · 6 min read
WordPress Plugin-Fehler CVE-2023-4213 gefährdet 10.000+ Websites
Kritische IDOR-Schwachstelle im Simplr Registration Form Plus+ Plugin erhöht das Risiko von Cyber-Versicherungsansprüchen für über 10.000 WordPress-Seiten.
Cyber Risk · · 6 min read
Backup-Software-Fehler CVE-2023-5042 birgt kritische Versicherungsrisiken
Unzureichende Zugriffskontrollen in beliebter Backup-Software schaffen erhebliche Cyberversicherungsrisiken für Unternehmen, die diese Produkte nutzen.
Cyber Risk · · 5 min read
Dropbox WordPress Plugin-Fehler gefährdet 10.000+ Websites
Schwere SSRF-Sicherheitslücke im Dropbox Folder Share Plugin gefährdet über 10.000 WordPress-Seiten und erhöht Cyber-Risiken erheblich.
Cyber Risk · · 5 min read
WordPress Plugin Schwachstelle CVE-2023-4994 gefährdet 10.000+ Websites
Kritische RCE-Schwachstelle in WordPress-Plugin gefährdet über 10.000 Websites. Subscriber können beliebigen PHP-Code ausführen. Hohe Versicherungsrisiken.
Cyber Risk · · 5 min read
Kritische PrestaShop-Sicherheitslücke gefährdet E-Commerce
CVE-2023-39675 betrifft 300.000+ PrestaShop-Seiten. SQL-Injection-Angriffe können Versicherungsansprüche wegen Datenverletzung und Betriebsunterbrechung auslösen.
Cyber Risk · · 6 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet 30.000+ Websites
CVE-2023-5201 im OpenHook-Plugin schafft systemische Risiken für WordPress-Seiten und erhöht Cyber-Versicherungsansprüche bei betroffenen Unternehmen.
Cyber Risk · · 5 min read
CVE-2023-4911: Kritische Linux-Sicherheitslücke erhöht Cyberversicherungsrisiko
Buffer Overflow in GNU C Library ermöglicht lokale Rechteausweitung. Erhöht erheblich die Sicherheitsrisiken und Versicherungsfolgen für Linux-Systeme.
Cyber Risk · · 6 min read
PrestaShop-Modul-Sicherheitslücke gefährdet E-Commerce-Sites
CVE-2023-39677 betrifft 300.000+ Online-Shops. Erhebliche Risiken für Cyber-Versicherer durch Drittanbieter-Komponenten.
Cyber Risk · · 6 min read
Unpatchbare Netzwerkgeräte erhöhen Cyber-Risiko für Versicherer
Veraltete Zyxel-Geräte ohne Sicherheitsupdates schaffen DoS-Schwachstellen. Versicherer müssen diese Risiken sorgfältig bewerten und absichern.
Cyber Risk · · 6 min read
Backup-Software-Schwachstelle CVE-2023-44208 gefährdet Millionen
Kritische Acronis-Verwundbarkeit betrifft über 10 Millionen Nutzer und schafft systemisches Risiko für Cyber-Versicherer bei der Bewertung von Backup-Sicherheitskontrollen.
Cyber Risk · · 6 min read
Confluence CVE-2023-22515: Kritische Admin-Zugriffslücke erhöht Cyberversicherungsrisiken
Atlassians kritische Confluence-Schwachstelle ermöglicht unbefugten Admin-Zugriff und erhöht Cyberversicherungsrisiken für unpatched Enterprise-Instanzen.
Cyber Risk · · 5 min read
Azure HDInsight XXE-Schwachstelle: Versteckte Cyberversicherungsrisiken
CVE-2023-36419 gefährdet kritische Datenworkflows durch authentifizierte Angreifer und schafft Deckungsunsicherheit für verwaltete Cloud-Dienste.
Cyber Risk · · 5 min read
Kritische Backup-Sicherheitslücke CVE-2023-44209 gefährdet Versicherungsnehmer
Acronis Cyber Protect-Fehler ermöglicht lokale Rechteerweiterung und gefährdet die Backup-Infrastruktur für Ransomware-Wiederherstellung.
Cyber Risk · · 6 min read
Fortinet-Kritische Schwachstelle CVE-2023-34992 gefährdet Netzwerksicherheit
Unauthentifizierte Remote-Codeausführung in Fortinet-Geräten schafft erhebliche Cyberversicherungsrisiken für Unternehmen weltweit.
Cyber Risk · · 6 min read
Fortinet-Sicherheitslücke gefährdet Cyber-Versicherungen
CVE-2023-41682 in FortiSandbox 3.0-4.4.0 ermöglicht unbefugten Zugriff. Versicherer riskieren Geschäftsunterbrechung und Bußgelder.
Cyber Risk · · 6 min read
Fortinet Sandbox Sicherheitslücke: Verstecktes Cyber-Risiko für Versicherer
CVE-2023-41680 betrifft FortiSandbox Versionen 3.0-4.4 und erzeugt XSS-Risiken, die Netzwerk-Schutzschilde schwächen und Schadensfälle bei Cyber-Versicherungen erhöhen.
Cyber Risk · · 6 min read
Fortinet-Sicherheitslücke enthüllt Cyber-Versicherungsrisiken
CVE-2023-41680 in FortiSandbox zeigt kritische Deckungslücken auf, wenn Sicherheitstools selbst zu Angriffsvektoren werden und das Risiko erhöhen.
Cyber Risk · · 5 min read
FortiSandbox XSS-Schwachstelle gefährdet Netzwerksicherheit
CVE-2023-41681 in FortiSandbox gefährdet Unternehmen, die auf kompromittierte Sicherheitstools setzen.
Cyber Risk · · 5 min read
Verwaistes WordPress-Plugin gefährdet 12.000+ Websites
CVE-2023-5336 im iPanorama 360-Plugin schafft Systemrisiken für kleine Unternehmen. SQL-Injection-Lücke betrifft unpatched WordPress-Sites und zeigt Drittanbieter-Risiken in der Cyberversicherung.
Cyber Risk · · 6 min read
Fortinet XSS-Schwachstelle gefährdet Sicherheitsoperationen
CVE-2023-41843 betrifft FortiSandbox-Geräte und kann Bedrohungserkennung beeinträchtigen. IT-Sicherheitsexperten sollten Legacy-Versionen prüfen.
Cyber Risk · · 6 min read
Perfekte 10.0 CVSS-Schwachstelle enthüllt kritische Versicherungsrisiken
CVE-2023-34976 in Synology Video Station zeigt, wie kritische Sicherheitslücken unerwartete Angriffswege schaffen und Versicherungsrisiken beeinflussen.
Cyber Risk · · 5 min read
Kritische AI-Chatbot-Plugin-Sicherheitslücke gefährdet WordPress-Seiten
CVE-2023-5241-Schwachstelle im beliebten WordPress-KI-Plugin birgt schwerwiegende Cyber-Risiken und zeigt Gefahren durch Drittanbieter-Plugins.
Cyber Risk · · 5 min read
Kritische WordPress ChatBot Plugin-Sicherheitslücke gefährdet 40.000+ Websites
Unauthentifizierte SQL-Injection-Schwachstelle im beliebten WordPress-Plugin schafft erhebliche Cyberversicherungsrisiken für CMS-abhängige Unternehmen.
Cyber Risk · · 6 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet Unternehmen
CVE-2023-5212 im AI ChatBot-Plugin betrifft 10.000+ Sites. Ermöglicht Dateilöschung mit minimalen Rechten. Hohe CVSS-Bewertung 9,6 wirft Versicherungsrisiken auf.
Cyber Risk · · 5 min read
Forum-Plugin-Fehler löste 3,2Mio € Ransomware-Krise aus
Ungepatchte Simple:Press-Plugin-Sicherheitslücke verursachte massive Ransomware-Kosten im Gesundheitswesen und zeigt kritische Webanwendungsrisiken für Versicherer auf.
Cyber Risk · · 6 min read
M-Files-Sicherheitslücke CVE-2023-2325: Risikobewertung für Cyber-Versicherungen
Gespeicherte XSS-Schwachstelle in M-Files Classic Web birgt erhebliche Risiken für Cyber-Versicherer bei der Bewertung der Kundensicherheit und Schadenspotenziale.
Cyber Risk · · 5 min read
WordPress-Sicherheits-Plugin-Fehler gefährdet 100.000+ Websites
CVE-2022-4712 im WP Cerber Security Plugin gefährdet über 100.000 WordPress-Seiten. Unternehmen sind durch diese Sicherheitslücke erheblich gefährdet.
Cyber Risk · · 6 min read
WordPress-Sicherheitsplugin-Fehler gefährdet Unternehmen
CVE-2020-36698 im CleanTalk-Plugin schafft Deckungslücken. 34% mehr CMS-bezogene Cyber-Ansprüche belasten Versicherer.
Cyber Risk · · 5 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet 10.000+ Websites
CVE-2023-4488 im Dropbox Folder Share Plugin ermöglicht Remote-Code-Ausführung ohne Authentifizierung. Hochriskante Sicherheitslücke für WordPress-Betriebe.
Cyber Risk · · 5 min read
Slimstat Analytics SQL-Injection: Verstecktes Risiko für Cyber-Versicherer
CVE-2023-4598 gefährdet über 300.000 WordPress-Seiten. Authentifizierung erforderlich, aber hohes Schadenspotenzial für Versicherer.
Cyber Risk · · 5 min read
WordPress Plugin-Fehler gefährdet 100.000+ Websites
Sicherheitslücke CVE-2023-4598 im Slimstat Analytics Plugin ermöglicht Datenbankdiebstahl und schafft erhebliche Cyberversicherungsrisiken.
Cyber Risk · · 5 min read
WordPress-Plugin-Fehler gefährdet 40.000 Websites
CVE-2023-4402 zeigt kritische Sicherheitslücken in WordPress-Plugins und Risiken durch Drittanbieter-Komponenten auf.
Cyber Risk · · 6 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet 100.000+ Websites
CVE-2023-5414 ermöglicht Angreifern Admin-Zugriff auf sensible Daten. Hohe Risiken für Organisationen mit schwacher Sicherheit.
Cyber Risk · · 5 min read
CVE-2023-5523: M-Files Web Companion RCE-Schwachstelle
Kritische Remote-Code-Execution-Schwachstelle in M-Files Web Companion betrifft über 4.500 Organisationen und birgt erhebliche Cyberversicherungsrisiken.
Cyber Risk · · 6 min read
WordPress Brizy Plugin Schwachstelle gefährdet Tausende vor Admin-Übernahme
CVE-2020-36714: Autorisierungsumgehung im beliebten WordPress Plugin schafft Drittanbieter-Risiko mit Folgen wie Erstparteiverluste und erhöhte Cyber-Versicherungsansprüche.
Cyber Risk · · 5 min read
WPvivid Plugin-Schwachstelle gefährdet tausende WordPress-Seiten
Kritische Sicherheitslücke CVE-2023-5576 betrifft über 100.000 WordPress-Sites. Vendor-Sicherheitsprobleme gefährden Authentifizierung und Versicherungsrisiken.
Cyber Risk · · 5 min read
Kritisches WordPress-Plugin-Problem gefährdet 200.000+ Websites
CVE-2023-4386 im Essential Blocks Plugin ermöglicht unauthentifizierte Angriffe auf 200.000+ WordPress-Sites mit Risiko für Remote-Code-Execution.
Cyber Risk · · 4 min read
Jetpack CRM-Sicherheitslücke gefährdet 100.000+ WordPress-Websites
CVE-2022-3342 in Jetpack CRM ermöglicht Datenklau durch Deserialisierungsfehler. 100.000+ Business-Sites gefährdet.
Cyber Risk · · 5 min read
WordPress-Plugin-Fehler CVE-2022-4290 gefährdet über 10.000 Websites
Kritische SQL-Injection-Schwachstelle im Cyr to Lat Plugin schafft erhebliche Cyberversicherungsrisiken für über 10.000 WordPress-Seiten und zeigt Drittanbieter-Plugin-Gefahren auf.
Cyber Risk · · 6 min read
WordPress-Plugin-Fehler gefährdet Cyber-Versicherungsportfolios
CVE-2023-4999-Schwachstelle im Horizontal Scrolling Announcement-Plugin betrifft 43% der Websites und schafft Systemrisiken für Versicherer durch SQL-Injection-Angriffe.
Cyber Risk · · 7 min read
Linux-Kernel-Sicherheitslücke CVE-2023-46813: Lokaler Benutzer zu Root in virtualisierten Umgebungen – Cyberversicherungsrisiko
Eine Kernel-Level-Privilegieneskalation in AMD SEV-ES kann aus einem kleinen Einbruch eine vollständige Host-Kompromittierung machen. Versicherer müssen Risiken in virtualisierten Umgebungen neu bewerten.
Cyber Risk · · 5 min read
Zahlungs-Plugin-Fehler gefährdet E-Commerce-Daten
CVE-2023-5132 gefährdet über 10.000 Websites durch Drittanbieter-Plugins. Risiken für Versicherungsschutz und Datendiebstahl in Online-Shops.
Cyber Risk · · 8 min read
WordPress-Plugin-Schwachstelle macht Abonnenten zu Datenmodifikatoren: Versicherungsrisiko
CVE-2023-5311 im WP EXtra Plugin erlaubt niedrigprivilegierten Nutzern, Serverdaten zu ändern und die Angriffsfläche zu vergrößern. Versicherer müssen Risikoprofile und Policensprache für WordPress-Seiten überdenken.
Cyber Risk · · 5 min read
Kritisches WordPress-Plugin-Problem CVE-2023-5199 gefährdet Versicherer
CVE-2023-5199 betrifft 43% der Websites und ermöglicht Remote-Code-Ausführung. Diese kritische Sicherheitslücke hat erhebliche Auswirkungen auf die Cybersicherheit.
Cvss 10 · · 6 min read
CVE-2026-44109 Deep Dive: Kritische Sicherheitsanfälligkeit Analyse und Minderungsstrategien
Inhalt über eine detaillierte Analyse der CVE 2026 44109
Cyber Risk · · 6 min read
WordPress Plugin-Fehler CVE-2023-5426 gefährdet Websites
Kritische Sicherheitslücke im Post Meta Data Manager Plugin betrifft über 10.000 WordPress-Sites und schafft Haftungsrisiken durch unbefugte Datenlöschung.
Cyber Risk · · 6 min read
Kritische tinyfiledialogs-Sicherheitslücke CVE-2023-47104: Risikobewertung
CVE-2023-47104 betrifft die tinyfiledialogs-Bibliothek mit CVSS-Score 9,8. Unternehmer müssen das Risiko in Unternehmensanwendungen bewerten.
Cyber Risk · · 6 min read
WordPress Plugin CVE-2023-5843: Kritische RCE-Gefahr für Versicherer
Unauthentifizierte Remote-Code-Execution-Schwachstelle in beliebtem WordPress-Plugin birgt schwerwiegendes Risiko für Cyber-Versicherungsportfolios.
Cyber Risk · · 4 min read
WordPress-Plugin-Fehler CVE-2023-5250 gefährdet tausende Websites
Kritische Sicherheitslücke in WordPress-Plugin gefährdet tausende Websites. CMS-Sicherheitsrisiken und Versicherungsfolgen für Website-Betreiber.
Cyber Risk · · 5 min read
WordPress Plugin-Fehler CVE-2023-5583 gefährdet 12.000+ Websites
PHP Object Injection-Schwachstelle im WP Simple Galleries Plugin birgt erhebliche Risiken für Cyber-Versicherungen und ermöglicht kritische Angriffe.
Cyber Risk · · 6 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet 100.000+ Websites
CVE-2023-5412 im Image horizontal reel scroll slideshow Plugin ermöglicht SQL-Injection-Angriffe und stellt ein systemisches Risiko für Cyber-Versicherungen dar.
Cyber Risk · · 5 min read
Tausende WordPress-Seiten durch kritische Plugin-Sicherheitslücke gefährdet
CVE-2023-5428 gefährdet über 15.000 Websites durch SQL-Injection-Angriffe. Webanwendungsrisiken steigern Cyber-Versicherungsansprüche.
Cyber Risk · · 7 min read
WordPress Plugin-Fehler CVE-2023-5430: Verstecktes Cyberrisiko für Versicherer
Kritische SQL-Injection-Schwachstelle im jQuery News Ticker Plugin gefährdet Cyberversicherungsportfolios und zeigt Risiken durch Drittanbieter.
Cyber Risk · · 5 min read
WordPress-Plugin-Fehler gefährdet über 10.000 Websites
SQL-Injection-Schwachstelle CVE-2023-5429 im Information Reel Plugin birgt hohes Risiko für Datenklau und Versicherungsprobleme.
Cyber Risk · · 5 min read
Critical WordPress Plugin Flaw Exposes Sites to Database Theft (DE)
CVE-2023-5431 affects popular gallery plugin used by 100k+ sites. SQL injection vulnerability could lead to customer data theft and site defacement.
Cyber Risk · · 5 min read
WordPress Plugin Flaw CVE-2023-5434: Cyber Insurance Risk Alert (DE)
Critical SQL injection vulnerability in popular WordPress plugin exposes sites to data breaches, impacting cyber insurance underwriting and claims risk...
Cyber Risk · · 6 min read
CVE-2023-5435: WordPress Plugin Schwachstelle - Cyber-Versicherungsrisiko
Kritische SQL-Injection in WordPress-Plugin CVE-2023-5435 gefährdet 10.000+ Websites. Datenleck-Risiken mit erheblichen Auswirkungen auf Cyber-Versicherungen.
Cyber Risk · · 6 min read
WordPress SQL Injection Flaw CVE-2023-5433 Exposes 100K+ Sites to Cyber Risk (DE)
Over 100,000 WordPress sites remain vulnerable to CVE-2023-5433, creating significant cyber insurance exposure through increased claim frequencies and...
· · 10 min read
The Five Toxic Powers of Agentic AI — What Underwriters Need to Know (DE)
Agentic AI introduces five double-edged powers that create toxic risk combinations. Here's how underwriters, brokers, and CISOs should assess the threat.
Cyber Risk · · 5 min read
Kritische WordPress-Plugin-Schwachstelle gefährdet E-Commerce
CVE-2023-3277 im MStore API Plugin ermöglicht Angreifern vollen Admin-Zugriff ohne Authentifizierung. Schwere Sicherheitslücke für Online-Shops.
· · 7 min read
Critical WordPress Plugin Flaw Exposes Thousands to Data Breach Risks (DE)
CVE-2023-37966 affects over 10,000 sites, highlighting third-party plugin risks that could trigger cyber insurance claims for data breaches and system...
· · 6 min read
CVE-2023-5099: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2023-5099 with CVSS 8.8. The HTML filter and csv-file search plugin for WordPress is vulnerable to Local File Inclusion in versions up to, and incl
Cyber Risk · · 5 min read
CVE-2023-5860: WordPress Plugin-Schwachstelle erhöht Cyber-Versicherungsrisiko
Schwachstelle im Icons Font Loader Plugin ermöglicht Datei-Uploads und erhöht Schadensfälle bei Cyber-Versicherungen für WordPress-Seiten.
· · 9 min read
SQL-Injection-Lücke in WP Project Manager: 30.000+ Websites gefährdet
CVE-2023-34383: Kritische Schwachstelle in WP Project Manager ermöglicht SQL-Injection ohne Authentifizierung. 30.000+ WordPress-Seiten betroffen.
Cyber Risk · · 9 min read
WordPress SQL-Injection: Wachsende Gefahr für Cyber-Versicherungen
Erfahren Sie, wie SQL-Injection in WordPress-Plugins die Risikobewertung, Underwriting und Schadensregulierung von Cyber-Versicherungen für KMU prägt.
· · 7 min read
WordPress Plugin Vulnerabilities: A Hidden Cyber Insurance Risk (DE)
WordPress plugin SQL injection flaws like CVE-2023-5464 drive cyber insurance claims. Discover underwriting strategies to assess and mitigate this...
· · 9 min read
WordPress SQL Injection CVE-2023-36508 Exposes Portfolio Risk (DE)
High-severity vulnerability in popular WordPress plugin reveals systemic risks affecting cyber insurance underwriting and claims modeling.
· · 9 min read
WordPress SQL-Injection CVE-2023-5439: Cyber-Versicherungs-Risikoanalyse
WordPress SQL-Injection wie CVE-2023-5439 verursachen Datenlecks. Erfahren Sie, wie Sie Cyber-Versicherungsportfolio-Risiken analysieren.
· · 9 min read
WordPress SQL Injection: Cyber Insurance Lessons from CVE-2023-33927 (DE)
Discover how the WordPress CVE-2023-33927 SQL injection flaw impacts cyber insurance claims frequency, coverage determinations, and underwriting gaps.
· · 9 min read
WordPress-SQL-Injection: Risiko für Cyber-Versicherungsportfolios
CVE-2023-31212 gefährdet über 20.000 WordPress-Seiten durch SQL-Injection. Erfahren Sie, wie diese Schwachstelle Cyber-Versicherungen beeinflusst.
· · 11 min read
WordPress SQL-Injection: Risiken für Cyber-Versicherungsportfolios
WordPress Plugin-Schwachstellen wie SQL-Injection (CVE-2023-24000) bergen Risiken für Cyber-Versicherer. Underwriting-Signale zur Risikobewertung.
· · 9 min read
WordPress SQL Injection: What CVE-2023-5437 Means for Insurance Risk (DE)
CVE-2023-5437 WordPress SQL injection impact on cyber insurance underwriting, claims frequency, and portfolio risk assessment.
Cyber Risk · · 6 min read
Compliance-Software-Fehler gefährdet Organisationen durch Cyber-Risiken
CVE-2022-47445 in POPIA-Compliance-Software schafft systemische Risiken für südafrikanische Unternehmen und zeigt Gefahren von Drittanbieter-Abhängigkeiten auf.
Cyber Risk · · 6 min read
Kritische SQL-Injection-Schwachstelle in Paytms Zahlungs-Gateway
CVE-2022-45805 enthüllte kritische Sicherheitslücke in Paytms Zahlungssystem. Über 1 Milliarde Transaktionen monatlich gefährdet. Sofortige Sicherheitsmaßnahmen erforderlich.
Cyber Risk · · 5 min read
Ungesicherte WordPress-Plugins bergen erhebliche Cyberrisiken
SQL-Injection-Schwachstelle im WD WidgetTwitter-Plugin gefährdet über 100.000 Websites und zeigt kritische Risiken für Cyber-Versicherungen auf.
Cyber Risk · · 5 min read
WordPress SQL-Injection CVE-2022-46859: Cyber-Versicherung Risiko
Wie CMS-Schwachstellen wie CVE-2022-46859 messbare Geschäftsrisiken und erhebliche Cyber-Versicherungsansprüche für Unternehmen schaffen.
Cyber Risk · · 6 min read
WordPress-Plugin-Fehler gefährdet Gesundheitsdaten
CVE-2023-25983-Schwachstelle im KB Support Plugin birgt hohes Risiko für Datenverletzungen und Business-E-Mail-Kompromittierungen.
Cyber Risk · · 5 min read
WordPress Plugin Sicherheitslücke CVE-2022-41616: Cyber-Versicherungsrisiko
Wie die Export Users Data CSV Plugin-Schwachstelle Organisationen für Lieferkettenangriffe anfällig macht und Schadenshäufigkeit um 18% erhöht.
Cyber Risk · · 6 min read
WordPress Plugin XSS-Fehler gefährdet über 50.000 Websites
CVE-2023-32298 im Simple User Listing Plugin erhöht Phishing-Risiken und Schadenshäufigkeit für Versicherer durch Cyberangriffe.
Cyber Risk · · 6 min read
Nischen-Plugin-Sicherheitslücke enthüllt umfassendere Cyberrisiken
CVE-2023-46626 im FLOWFACT WP Connector zeigt, wie spezialisierte Drittanbieter-Plugins erhebliche Versicherungsrisiken jenseits ihrer Nischenmärkte schaffen können.
Cyber Risk · · 5 min read
WordPress Plugin-Schwachstelle CVE-2023-46621: Cyber-Versicherungsrisiko
Unauthentifizierte XSS-Schwachstelle im beliebten User Avatar Plugin gefährdet WordPress-Seiten. Wichtige Aspekte für die Cyber-Versicherung.
Cyber Risk · · 5 min read
WordPress XSS-Schwachstelle gefährdet 10.000+ Websites
CVE-2023-46627 betrifft Simple HTML Sitemap Plugin. Erhöhtes Cyberrisiko durch Drittanbieter-Komponenten in WordPress-Installationen.
Cyber Risk · · 6 min read
WordPress Avatar Plugin XSS-Schwachstelle: Cyber-Risikoanalyse
CVE-2023-46621 betrifft 100k+ WordPress-Seiten. Session-Hijacking- und Defacement-Risiken beeinflussen die Cyber-Versicherungsprämien.
Cyber Risk · · 8 min read
Windows CLFS-Sicherheitslücke: Ein Underwriting-Signal für Cyber-Versicherer
CVE-2023-36424 ist eine Privilegieneskalation, die niedrige Schweregrade in hohe Schadensfälle verwandelt. Erfahren Sie, warum Cyber-Versicherer dies im Auge behalten müssen.
Cyber Risk · · 8 min read
Donation Plugin Flaw: A New Cyber Insurance Claims Trigger (DE)
CVE-2023-47550 in RedNao's Smart Donations plugin enables CSRF-to-XSS attacks, echoing a 2023 incident that spiked claims for nonprofits. Underwriters...
Cyber Risk · · 7 min read
Reflected XSS in WordPress Plugin: An Underwriting Signal for Cyber Insurers (DE)
CVE-2023-47517 in SendPress Newsletters highlights how unpatched XSS flaws correlate with claims frequency, serving as a critical underwriting signal...
Cyber Risk · · 6 min read
TensorFlow Zip Slip Schwachstelle: Ein neuer Cyberversicherungs-Risikovektor
CVE-2023-5245 in TensorFlow ermöglicht beliebiges Dateischreiben beim Modellladen, erhöht Risiken für Datenlecks und Ransomware. Versicherer müssen ML-Risiken neu bewerten.
Cyber Risk · · 6 min read
CVE-2023-5245: Zip Slip bedroht ML-Pipelines, Versicherer aufgepasst
Diese schwerwiegende Path-Traversal-Schwachstelle in TensorFlows Dateiextraktion kann zu RCE und Supply-Chain-Angriffen führen und erhöht das systemische Risiko für Versicherungsnehmer.
Cyber Risk · · 7 min read
WooCommerce Plugin XSS Flaw: A Cyber Insurance Underwriting Concern (DE)
Unauthenticated XSS in Gravity Master plugin affects 28% of online stores. Cyber insurers should evaluate plugin dependency risk and incident response...
Cyber Risk · · 8 min read
CVE-2023-4214: Auswirkungen auf die Cyberversicherungs-Preisgestaltung
CVE-2023-4214 mit CVSS 8.1: AppPresser Plugin bis 4.2.5 ermöglicht unbefugte Passwortzurücksetzungen. Bedeutung für die Risikobewertung von Cyberversicherungen.
Cyber Risk · · 7 min read
CVE-2023-6187: What This Means for Cyber Insurance Underwriting (DE)
CVE CVE-2023-6187 with CVSS 7.5. The Paid Memberships Pro plugin for WordPress is vulnerable to arbitrary file uploads due to insufficient file type valida
Cyber Risk · · 7 min read
Reflected XSS in WordPress Themes: A Hidden Risk for Cyber Insurers (DE)
CVE-2023-28621 (CVSS 7.1) in Raise Mag/Wishful Blog themes drives claims frequency via business interruption, data exposure, and regulatory liability....
Threat Report · · 8 min read
Neue Phishing-Liste umgeht alle Filter: Was Versicherer wissen müssen
Eine Phishing-Kampagne umging wichtige E-Mail-Filter und kompromittierte über 12.000 Postfächer. Für Versicherer bedeutet dies eine erhöhte...
· · 6 min read
Power BI Phishing: Wie vertraute Plattformen Cyber-Versicherungsschäden befeuern
Phishing-Kampagne nutzt SharePoint und Power BI, um Zugangsdaten bei über 1.800 Firmen zu stehlen. Das treibt Häufigkeit und Schwere von Cyber-Schadenfällen.
· · 7 min read
SimpleHelp Exploit: How RMM Vulnerabilities Trigger Cyber Insurance Claims (DE)
SimpleHelp RMM flaws enable Sliver C2 attacks and ransomware. For cyber insurers, this shows RMM as a single point of failure with cascading claims risk.
Threat Report · · 8 min read
Phishing auf vertrauenswürdigen Plattformen: Cyberversicherungsrisiken durch SharePoint- und Power-BI-Angriffe
Neue Phishing-Kampagne nutzt Microsoft SharePoint und Power BI, um Sicherheitsmaßnahmen zu umgehen. Für Versicherer verändert dies die...
Cve 2026 43575 · · 7 min read
OpenClaw CVE-2026-43575: Critical Authentication Bypass Risks for Cyber Insurers (DE)
CVE-2026-43575 exposes OpenClaw sandbox users to credential theft. Learn how this 9.8 CVSS flaw impacts cyber insurance underwriting and claims.
Cyber Risk · · 7 min read
OpenClaw-Sicherheitslücke: Webhook-Risiko für Versicherer
OpenClaw-Schwachstelle (CVSS 9.8) zeigt systemische Risiken durch falsch konfigurierte Webhooks. Strengere Underwriting-Prüfungen nötig.
· · 6 min read
SideWinder APT Targets Maritime & Nuclear: New Risks for Cyber Insurers (DE)
State-sponsored SideWinder campaign hits ports and nuclear facilities, converging business interruption and physical damage risks—creating coverage gray zones for insurers.
· · 7 min read
OpenClaw CVE-2026-44109: A Cyber Insurance Risk Signal (DE)
OpenClaw flaw (CVSS 9.8) enabled ransomware on a logistics firm, signaling a key claims driver for insurers: middleware authentication bypass. Underwriters must address configuration gaps.
Cyberversicherung · · 1 min read
Der Resilience-Stack: Cyber-Versicherungs-Risikoframework
Das vollstaendige Resilience-Stack-Framework fuer Cyber-Versicherung.
Cyberversicherung · · 1 min read
LOTL-Erkennungsluecke: Ihr Security-Stack koennte blind fuer KI-Angriffe sein
Analyse der Erkennungsluecke bei Living-off-the-Land-Angriffen.

Cyberversicherung · · 1 min read
Beazley vs. Allianz: KI-Risiko-Vergleich in der Cyber-Versicherung
Beazley verwendet pauschale 10% KI-Sublimits, Allianz nutzt individuelle Risikobewertung mit bis zu 30% Aufschlag.
Ki Risiko · · 4 min read
Beazley vs. Allianz: Zwei Ansätze für KI-Risiken in der Cyber-Versicherung — Was Makler 2026 wissen müssen
Beazley setzt auf pauschale 10%-KI-Sublimits, Allianz auf individuelle Risikoprüfung mit bis zu 30%-Aufschlag. Ein detaillierter Vergleich der Ansätze und was DACH-Makler bei der nächsten Verlängerung beachten müssen.
KI Agenten · · 6 min read
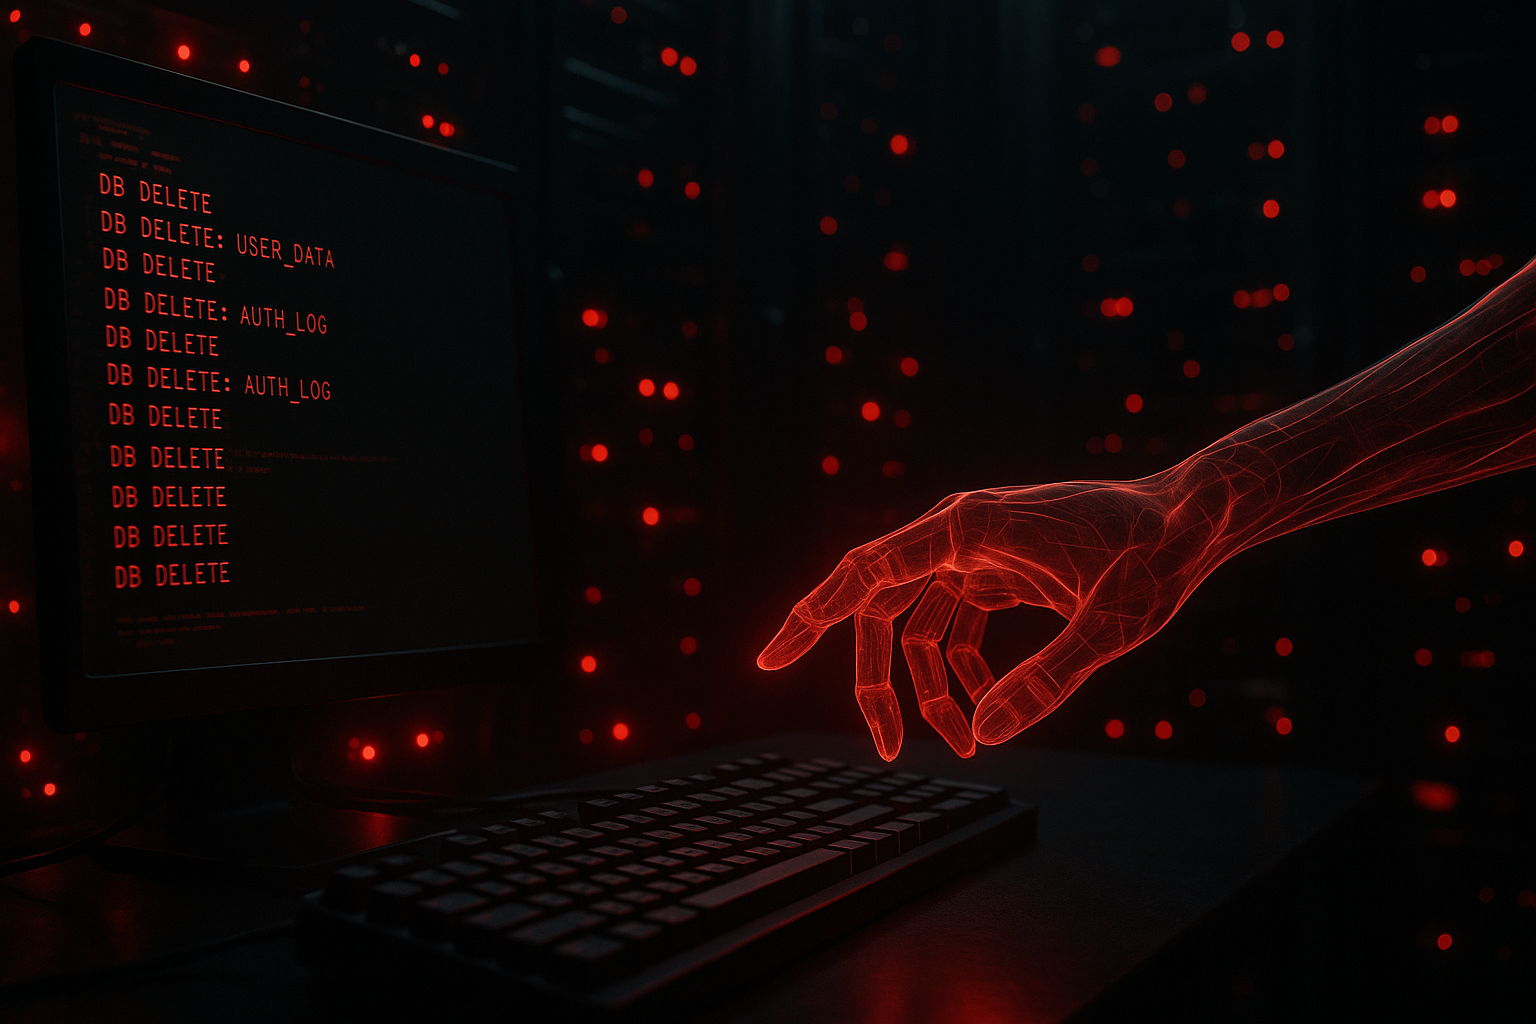
KI-Agent loescht Produktionsdatenbank eines Startups - Ist das versichert?
PocketOS verlor seine Produktionsdatenbank durch einen Cursor-KI-Agenten in 9 Sekunden. Der Vorfall offenbart eine Luecke in der Cyber-Versicherung, die meisten Policen nicht abdecken: KI-verursachte Betriebsschaeden ohne externen Angreifer.
Cyberversicherung · · 1 min read
Cyber-Risikoregister: FAIR-quantifiziert und angereichert
Das erste oeffentliche Risikoregister mit FAIR-Quantifizierung und Threat-Intel-Anreicherung.
Cyberversicherung · · 1 min read
Residuales Risiko: Warum Cyber-Versicherung existiert
Trotz aller Praevention bleibt ein Restrisiko - dafuer gibt es Versicherung.
Ransomware · · 6 min read
Ransomware-Angriffsvektoren im Jahr 2026: Was Risk Manager überwachen müssen
Ransomware-Gruppen haben sich über Phishing hinausentwickelt. Hier sind die fünf dominierenden Angriffsvektoren, die Risk Manager verstehen müssen — und wie jeder die Versicherungsgleichung verändert.
NIS 2 · · 4 min read
BSI leitet NIS2-Durchsetzung ein: Was deutsche Unternehmen vor dem Audit tun müssen
Das BSI hat mit NIS2-Enforcement-Audits begonnen. Essentielle Einrichtungen in Deutschland drohen Bußgelder bis zu 10 Mio. €. Hier ist Ihre Audit-Bereitschafts-Checkliste für 2026.